Para toda a equipa
- Validar se existem planos de segmentação e de resposta a incidentes.
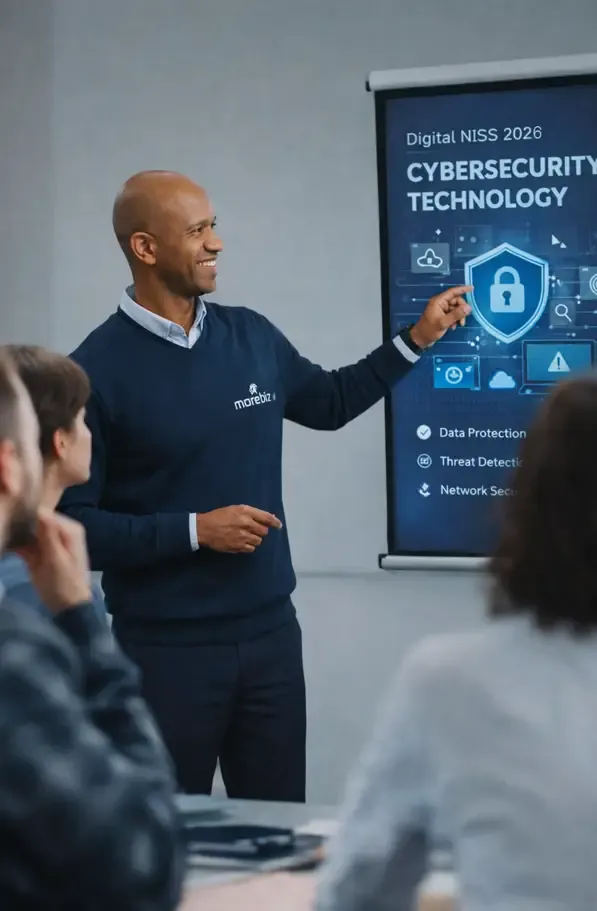
- Erros do dia‑a‑dia que abrem a porta a ataques: passwords, USB, Wi‑Fi, IA…
- Boas práticas imediatas que qualquer colaborador consegue aplicar.
Numa sessão com a direção e o IT, mostramos onde estão os riscos reais da sua empresa e entregamos um mini‑relatório de risco com o plano de ação para os próximos 90 dias. Sem honorários.
Mapa dos riscos do seu negócio · paragens, fuga de dados, reputação e coimas
Checklist base da NIS2 · o que já cumpre e o que falta tratar
Plano de ação a 90 dias · por onde começar a investir
«São o parceiro de IT mais rápido a dar resposta que eu já vi.»Alexandre Carneiro · AISA IPSS ★★★★★
Ao clicar confirma que os dados estão corretos e aceita uma reunião de 30 minutos, depois da auditoria, para analisar o relatório de risco. Aceita também os termos da nossa Política de Privacidade. Nunca partilhamos os seus dados com terceiros.
Foi desenhada para empresas em que um dia parado custa milhares de euros. Se se revê nas três linhas ao lado, é para si.
Tem menos de 10 colaboradores? Esta iniciativa não é para o seu caso, mas podemos marcar uma conversa e propor outro formato.
«Não podemos parar, não podemos perder dados e não podemos ser multados.»
Se esta é a sua realidade, esta sessão foi criada a pensar em si.
«Conheci a Morebiz quando lhes comprámos um programa de faturação. Passado um ano e meio, tivemos um problema grave no servidor e estávamos em risco de perder toda a informação da empresa. Pedimos‑lhes ajuda. Hoje em dia, nem quero sequer ouvir falar de outra empresa informática.»
Coimas até 10 M€ ou 2% do volume de negócios anual em caso de incidentes graves sem medidas mínimas implementadas.
Obrigação de demonstrar governação de cibersegurança: políticas, responsáveis, plano de resposta a incidentes e registo de eventos.
Maior foco em setores industriais, cadeias de fornecimento, serviços críticos e infraestruturas digitais.
As empresas abrangidas registam‑se na plataforma do Centro Nacional de Cibersegurança.
A autoridade tem 30 dias úteis para notificar se a empresa é considerada essencial ou importante.
Depois da qualificação final, a empresa tem 20 dias úteis para comunicar o responsável de cibersegurança e o ponto de contacto permanente.
Prazos do Decreto‑Lei n.º 125/2025, que transpõe a Diretiva NIS2 e está em vigor desde 3 de abril de 2026.
A maioria das PME «grandes» ainda não tem um plano estruturado. A sua empresa vai reagir quando já for tarde… Ou preparar‑se agora, enquanto ainda tem tempo?
Clareza para a direção. Consciência para a equipa. Próximos passos para o IT.
Exemplo ilustrativo da estrutura. O seu relatório é feito à medida da sua empresa.
No final, a sua equipa percebe porquê e como proteger a empresa. E a direção sai com uma visão clara sobre o risco e os próximos passos.
Simples: vivemos de relacionamentos de longo prazo com empresas que confiam em nós para suportar e proteger a sua operação informática. Esta auditoria é a forma mais rápida de:
anos a proteger empresasDesde 2006, na indústria e nos serviços em Portugal.
Cinco passos, do formulário ao relatório nas mãos da direção.
Preenche o formulário nesta página. Leva menos de um minuto.
Escolhe logo o dia e a hora no calendário. Em 1–2 dias úteis ligamos para validar o enquadramento (NIS2, risco, dimensão) e confirmar a sessão.
Opcionalmente, enviamos um mini‑questionário anónimo à sua equipa para medir o nível de risco e de consciência atual.
Sessão de 60–90 minutos com a equipa, com presença da direção.
Em 7–10 dias recebe o mini‑relatório de risco e reunimos 30 minutos com a direção para o explicar e discutir os próximos passos.
Sim. Não cobramos honorários pela sessão nem pelo mini‑relatório de risco. Ganhamos quando, mais tarde, algumas empresas decidem contratar‑nos para implementar as recomendações.
É a lei que transpõe a Diretiva NIS2 para Portugal e aprova o novo Regime Jurídico da Cibersegurança. Está em vigor desde 3 de abril de 2026 e torna a cibersegurança uma responsabilidade direta da gestão das empresas abrangidas.
É a plataforma do Centro Nacional de Cibersegurança onde as empresas abrangidas pela NIS2 se registam. Depois do registo, a empresa é qualificada e tem prazos para nomear o responsável de cibersegurança. Na sessão vemos em que ponto está a sua empresa.
Sim. Sem envolvimento da direção, a auditoria perde impacto e o relatório de risco não gera decisões. Pedimos, pelo menos, um elemento da administração ou da direção‑geral.
Para esta iniciativa estamos focados em empresas com mais de 10 colaboradores. Se a sua empresa for menor, podemos marcar uma conversa e propor outro formato.
Depende da localização e da dimensão da equipa. Em muitos casos fazemos online; em empresas industriais com equipas concentradas podemos combinar o formato presencial.
Normalmente entre 1 e 4 semanas, conforme a agenda da sua empresa e as vagas disponíveis no nosso calendário.
Uma sessão com a direção e o IT, um mini‑relatório de risco e um plano de ação para os próximos 90 dias. Sem honorários.